
Stories
-
![خليجي 27]()
خليجي 27
RT STORIES
بعد نسختي 1979 و2023.. العراق يستضيف "خليجي 28"
![بعد نسختي 1979 و2023.. العراق يستضيف "خليجي 28"]() #اسأل_أكثر #Question_More
RT STORIES
"لن نتنازل".. البحرين تفتح من جديد ملف أزمة ماديبو في خليجي 27
!["لن نتنازل".. البحرين تفتح من جديد ملف أزمة ماديبو في خليجي 27]() #اسأل_أكثر #Question_More
RT STORIES
قطر إلى نصف نهائي "خليجي 27" على حساب اليمن.. فيديو
![قطر إلى نصف نهائي "خليجي 27" على حساب اليمن.. فيديو]() #اسأل_أكثر #Question_More
RT STORIES
شاهد.. مشاجرة بين لاعبي العراق والكويت في "خليجي 27"
![شاهد.. مشاجرة بين لاعبي العراق والكويت في "خليجي 27"]() #اسأل_أكثر #Question_More
![خليجي 27]() خليجي 27
-
![الجيش الروسي يطبق استراتيجية "الخنق اللوجستي]()
الجيش الروسي يطبق استراتيجية "الخنق اللوجستي
RT STORIES
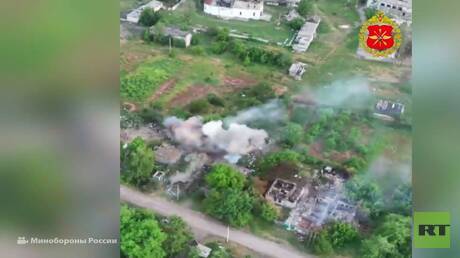
جمهورية دونيتسك.. مسيرات روسية تدمر تشكيلات أوكرانية محاصرة في مدينة دوبروبوليه
![جمهورية دونيتسك.. مسيرات روسية تدمر تشكيلات أوكرانية محاصرة في مدينة دوبروبوليه]() #اسأل_أكثر #Question_More
RT STORIES
موسكو تقطع اتصالات الجيش الأوكراني وتغرق سفن إمداده
![موسكو تقطع اتصالات الجيش الأوكراني وتغرق سفن إمداده]() #اسأل_أكثر #Question_More
RT STORIES
سوسكين: زيلينسكي "انكسر" بعد ضرب مراكز البيانات وعليه أن يستقيل
![سوسكين: زيلينسكي "انكسر" بعد ضرب مراكز البيانات وعليه أن يستقيل]() #اسأل_أكثر #Question_More
RT STORIES
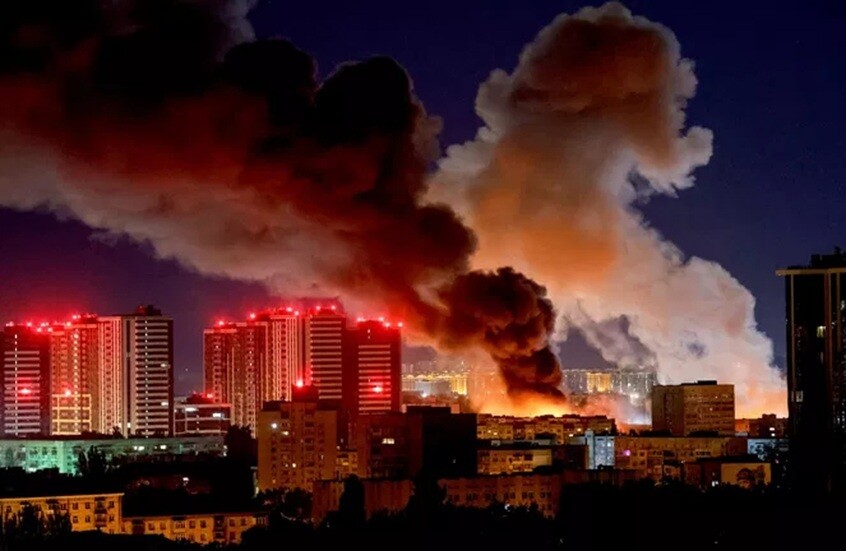
صفارات الإنذار تدوي لنحو 13 ساعة في كييف وسط هجمات على منشآت تستخدمها القوات الأوكرانية
![صفارات الإنذار تدوي لنحو 13 ساعة في كييف وسط هجمات على منشآت تستخدمها القوات الأوكرانية]() #اسأل_أكثر #Question_More
RT STORIES
ترامب: زيلينسكي أبلغني أن أوكرانيا قد تخفف ضرباتها على المصافي الروسية
![ترامب: زيلينسكي أبلغني أن أوكرانيا قد تخفف ضرباتها على المصافي الروسية]() #اسأل_أكثر #Question_More
![الجيش الروسي يطبق استراتيجية "الخنق اللوجستي]() الجيش الروسي يطبق استراتيجية "الخنق اللوجستي
-
![هرمز والأيام السبعة]()
هرمز والأيام السبعة
RT STORIES
حمد بن جاسم: نجاح اتفاق هرمز مرهون بشموله 3 دول عربية
![حمد بن جاسم: نجاح اتفاق هرمز مرهون بشموله 3 دول عربية]() #اسأل_أكثر #Question_More
RT STORIES
دبلوماسية الأروقة المغلقة: عراقجي يمدد إقامته في نيويورك بانتظار "الموقف النهائي" لترامب
![دبلوماسية الأروقة المغلقة: عراقجي يمدد إقامته في نيويورك بانتظار "الموقف النهائي" لترامب]() #اسأل_أكثر #Question_More
![هرمز والأيام السبعة]() هرمز والأيام السبعة
ثغرة أمنية "خطيرة" تسمح للقراصنة بتتبع نشاط المستخدمين عبر الإنترنت
كشف فريق من الباحثين عن ثغرة أمنية جديدة يمكن أن تسمح للقراصنة بالتجسس على أي شخص وكل اتصال بالإنترنت، حيث تتجاوز جميع الإجراءات الأمنية، مثل أدوات VPN.

تعمل الثغرة، التي يطلق عليها "SnailLoad"، من خلال مراقبة التغيرات في سرعة اتصال المستخدم بالإنترنت، ولا تتطلب أي نوع من التعليمات البرمجية أو الوصول إلى الجهاز.
ويقول الباحثون إن هذا يكفي للسماح للقراصنة بتتبع نشاط المستخدمين عبر الإنترنت بالتفصيل.
ويمكن لأي مستخدم أن يتأثر بهجوم "SnailLoad"، من خلال تنزيل ملف صغير يبدو "غير ضار" من خادم المتسلل، الذي قد يكون مخفيا داخل موقع ويب خبيث، على سبيل المثال.

7 خطوات لحماية هاتفك من الاختراقات السرية
وأوضح فريق البحث أن هذا الملف لا يحتوي على تعليمات برمجية خبيثة، ما يعني أن برامج الأمان قد لا ترصده على الإطلاق. لكن نقل الملف بطيء للغاية، ما يتيح للقراصنة مراقبة مدى سرعة اتصال المستخدم بالإنترنت، وهذا يكفي لحدوث الاختراق، فهو يسمح باكتشاف "بصمة" الاتصال: لنقل الملف، يتم تقسيمه إلى عدد من الأجزاء الصغيرة، ما يترك وراءه رمزا فريدا يمكن رصده لاحقا.
وقال ستيفان غاست، من جامعة Graz للتكنولوجيا في النمسا، حيث يتمركز الفريق الذي اكتشف الثغرة الأمنية: "عندما يدخل الضحية إلى موقع ويب، أو يشاهد مقطع فيديو عبر الإنترنت، أو يتحدث إلى شخص ما عبر الفيديو، فإن زمن الوصول للاتصال بالإنترنت يتقلب في نمط معين يعتمد على المحتوى المحدد المستخدم".
وقال الباحثون، الذين يقفون وراء الهجوم، إنهم تمكنوا من التجسس على المستخدمين الذين يشاهدون مقاطع الفيديو بمعدل نجاح يصل إلى 98%. كما أوضحوا أن معدل النجاح كان أكبر في حال كانت الاتصالات بالإنترنت بطيئة، ومقاطع الفيديو كبيرة الحجم.
نشر الفريق ورقة بحثية تصف النتائج على موقع ويب مخصص.
المصدر: إندبندنت


التعليقات